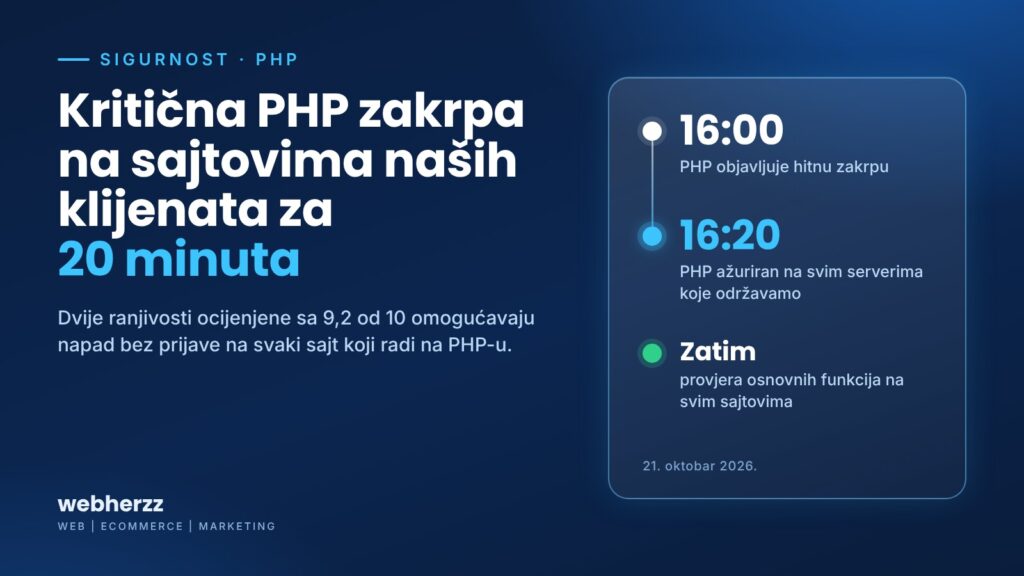
U srijedu, 21. oktobra 2026, u 16:00 po našem vremenu, PHP tim je objavio hitne sigurnosne verzije PHP-a. Nove verzije zatvaraju dvije kritične ranjivosti, obje ocijenjene sa 9,2 od 10. U 16:20 PHP je bio ažuriran na svim serverima koje održavamo, a zatim smo provjerili osnovne funkcionalnosti na svim sajtovima naših klijenata.
U ovom tekstu objašnjavamo šta se desilo, zašto se ovakva zakrpa ne odlaže i kako da provjerite da li je vaš sajt zaštićen.
Šta se desilo
PHP je programski jezik na kojem rade WordPress, WooCommerce i veliki dio sajtova i online prodavnica na internetu. Ovaj put ranjivost nije pronađena u nekom dodatku ili temi, nego u samom PHP-u. Zato je izložen svaki sajt koji radi na nezakrpljenom serveru.
- 20. oktobar: informacije o dvije ozbiljne ranjivosti procurile su prije planiranog objavljivanja. PHP tim je istog dana najavio hitno izdanje za sljedeći dan.
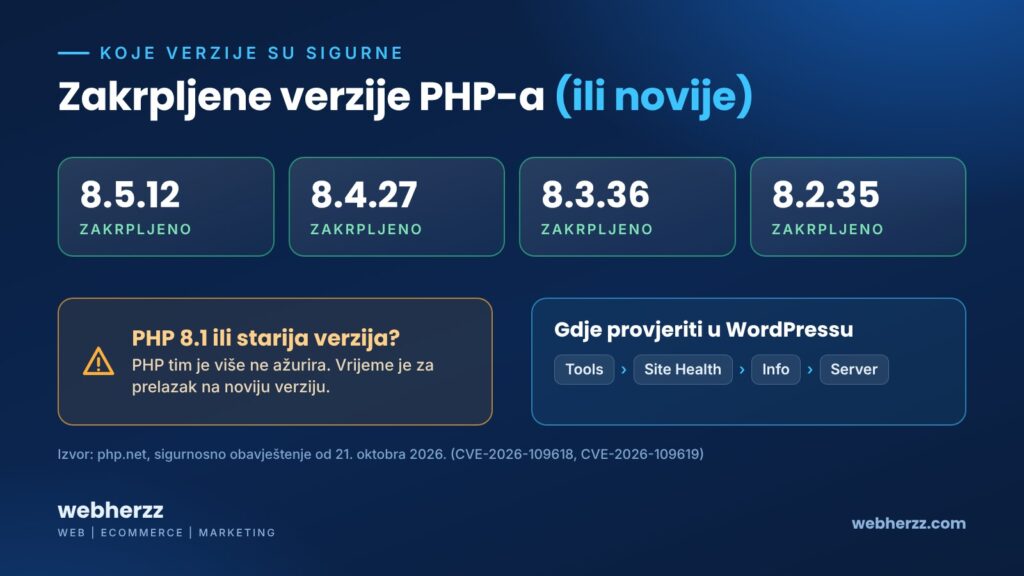
- 21. oktobar, 16:00 po našem vremenu: objavljene su verzije 8.5.12, 8.4.27, 8.3.36 i 8.2.35. Ranjivosti nose oznake CVE-2026-109618 i CVE-2026-109619.
Prema zvaničnom obavještenju PHP tima, obje ranjivosti mogu omogućiti daljinsko izvršavanje koda bez prijave. Jednostavnije rečeno, napadač može natjerati server da pokrene njegov kod, a da pri tome ne zna nijednu lozinku. Za česte konfiguracije sa Apacheom već je demonstriran napad koji počinje jednim zahtjevom, prije nego što se kod sajta uopšte učita.
Zašto se ovo ne rješava dodatkom
Kod većine sigurnosnih problema na WordPressu rješenje je ažuriranje dodatka ili teme. Ovdje to ne pomaže. Ranjivost je u softveru na serveru, ispod WordPressa, pa je rješava samo nadogradnja PHP-a na serveru. PHP tim navodi da privremene mjere smanjuju rizik, ali da ne čine instalaciju sigurnom, i da je ažuriranje jedini siguran izbor.
Za vlasnika biznisa to znači da sigurnost sajta zavisi od toga ko upravlja serverom i koliko brzo reaguje. Ako napadač preuzme server, posljedice nisu samo tehničke: zaražen ili ugašen sajt, ukradeni podaci kupaca, prodavnica koja ne prima narudžbe i upozorenje u pregledaču da sajt nije bezbjedan.
Kako smo reagovali: 20 minuta od zakrpe do ažuriranih servera
Najavu PHP tima pratili smo od trenutka kada je objavljena, pa je plan bio spreman prije izdanja. Kada su nove verzije izašle u 16:00, krenuli smo sa ažuriranjem. U 16:20 PHP je bio ažuriran na svim serverima koje održavamo.
Ovakva brzina bila je moguća zato što servere na kojima rade sajtovi naših klijenata nismo iznajmili kao gotov paket, nego smo ih podigli i konfigurisali sami, od nule. Nije bilo tiketa za podršku hosting provajdera ni čekanja u redu sa hiljadama drugih korisnika. Tačno znamo koja verzija PHP-a radi na kojem serveru i kako je podešena.
Poslije ažuriranja provjerili smo osnovne funkcionalnosti na svim sajtovima. To je isti princip koji primjenjujemo kod svakog ažuriranja, o čemu smo pisali u tekstu o ažuriranju WooCommerce prodavnice: nijedna izmjena se ne smatra završenom dok ne provjerimo da sajt radi.
Zašto je 20 minuta važno
Zakrpa ne zatvara samo rupu, nego i pokazuje gdje je ona bila. Napadači tada porede staru i novu verziju i automatizuju napade na servere koji još nisu ažurirani. Procjene koje su mediji prenijeli uoči izdanja govorile su da bi masovni pokušaji napada mogli početi već 15 minuta nakon objave zakrpe. Zato se ovakvo ažuriranje ne ostavlja za kraj radnog dana ili za vikend.
Kako da provjerite svoj sajt
- Provjerite verziju PHP-a. U WordPressu je prikazana u meniju Tools → Site Health → Info → Server (na srpskom: Alatke → Zdravlje sajta). Sigurne su verzije 8.5.12, 8.4.27, 8.3.36 i 8.2.35, kao i svaka novija.
- Ako je verzija starija, javite se hostingu ili onome ko održava vaš sajt. Pitajte kada će PHP biti ažuriran. Linux distribucije su zakrpe dobile prije javnog izdanja, ali nisu svi paketi bili dostupni istog dana.
- Radite na PHP-u 8.1 ili starijem? PHP tim te verzije više ne ažurira. Postoje privremena rješenja, ali dugoročno je potreban prelazak na noviju verziju, uz provjeru da dodaci i tema rade na njoj.
- Radite na PHP-u 8.2? Podrška za tu verziju ističe 31. decembra 2026. Poslije tog datuma neće dobijati sigurnosne zakrpe, pa je dobro na vrijeme planirati prelazak na 8.3 ili noviju verziju.
Da li je ranjiv sam WordPress?
Ne u smislu greške u kodu WordPressa. Problem je u PHP-u, na kojem WordPress radi, pa je izložen svaki WordPress sajt na nezakrpljenom serveru, bez obzira na to koje dodatke i temu koristi.
Hosting kaže da je sve riješeno. Kako da provjerim?
Pogledajte verziju PHP-a na ekranu Site Health. Ako je jednaka navedenim verzijama ili novija, zakrpa je primijenjena. Neki provajderi zakrpe ugrađuju i u starije verzije, pa broj verzije ostaje isti. U tom slučaju tražite pisanu potvrdu da je zakrpa za CVE-2026-109618 i CVE-2026-109619 primijenjena.
Da li treba nešto da uradim ako sajt održava Webherzz?
Ne. PHP je ažuriran na svim serverima koje održavamo, a osnovne funkcionalnosti svih sajtova su provjerene.
Niste sigurni ko ažurira vaš server?
Ako ne znate na kojoj verziji PHP-a radi vaš sajt ili ko je zadužen za ovakve situacije, pošaljite nam adresu sajta. Provjerićemo verziju i reći vam šta treba uraditi. Kako izgleda naše održavanje, pogledajte na stranici podrška i održavanje sajtova.
Izvor: zvanično sigurnosno obavještenje PHP tima, 21. oktobar 2026.